|
查看: 69|回复: 49
|
[相关教程]
安卓Root检测绕过实战:从Magisk隐藏到Frida hook
[复制链接]
|
UID2
贡献9 点
钻石7 个
C币993 个
|
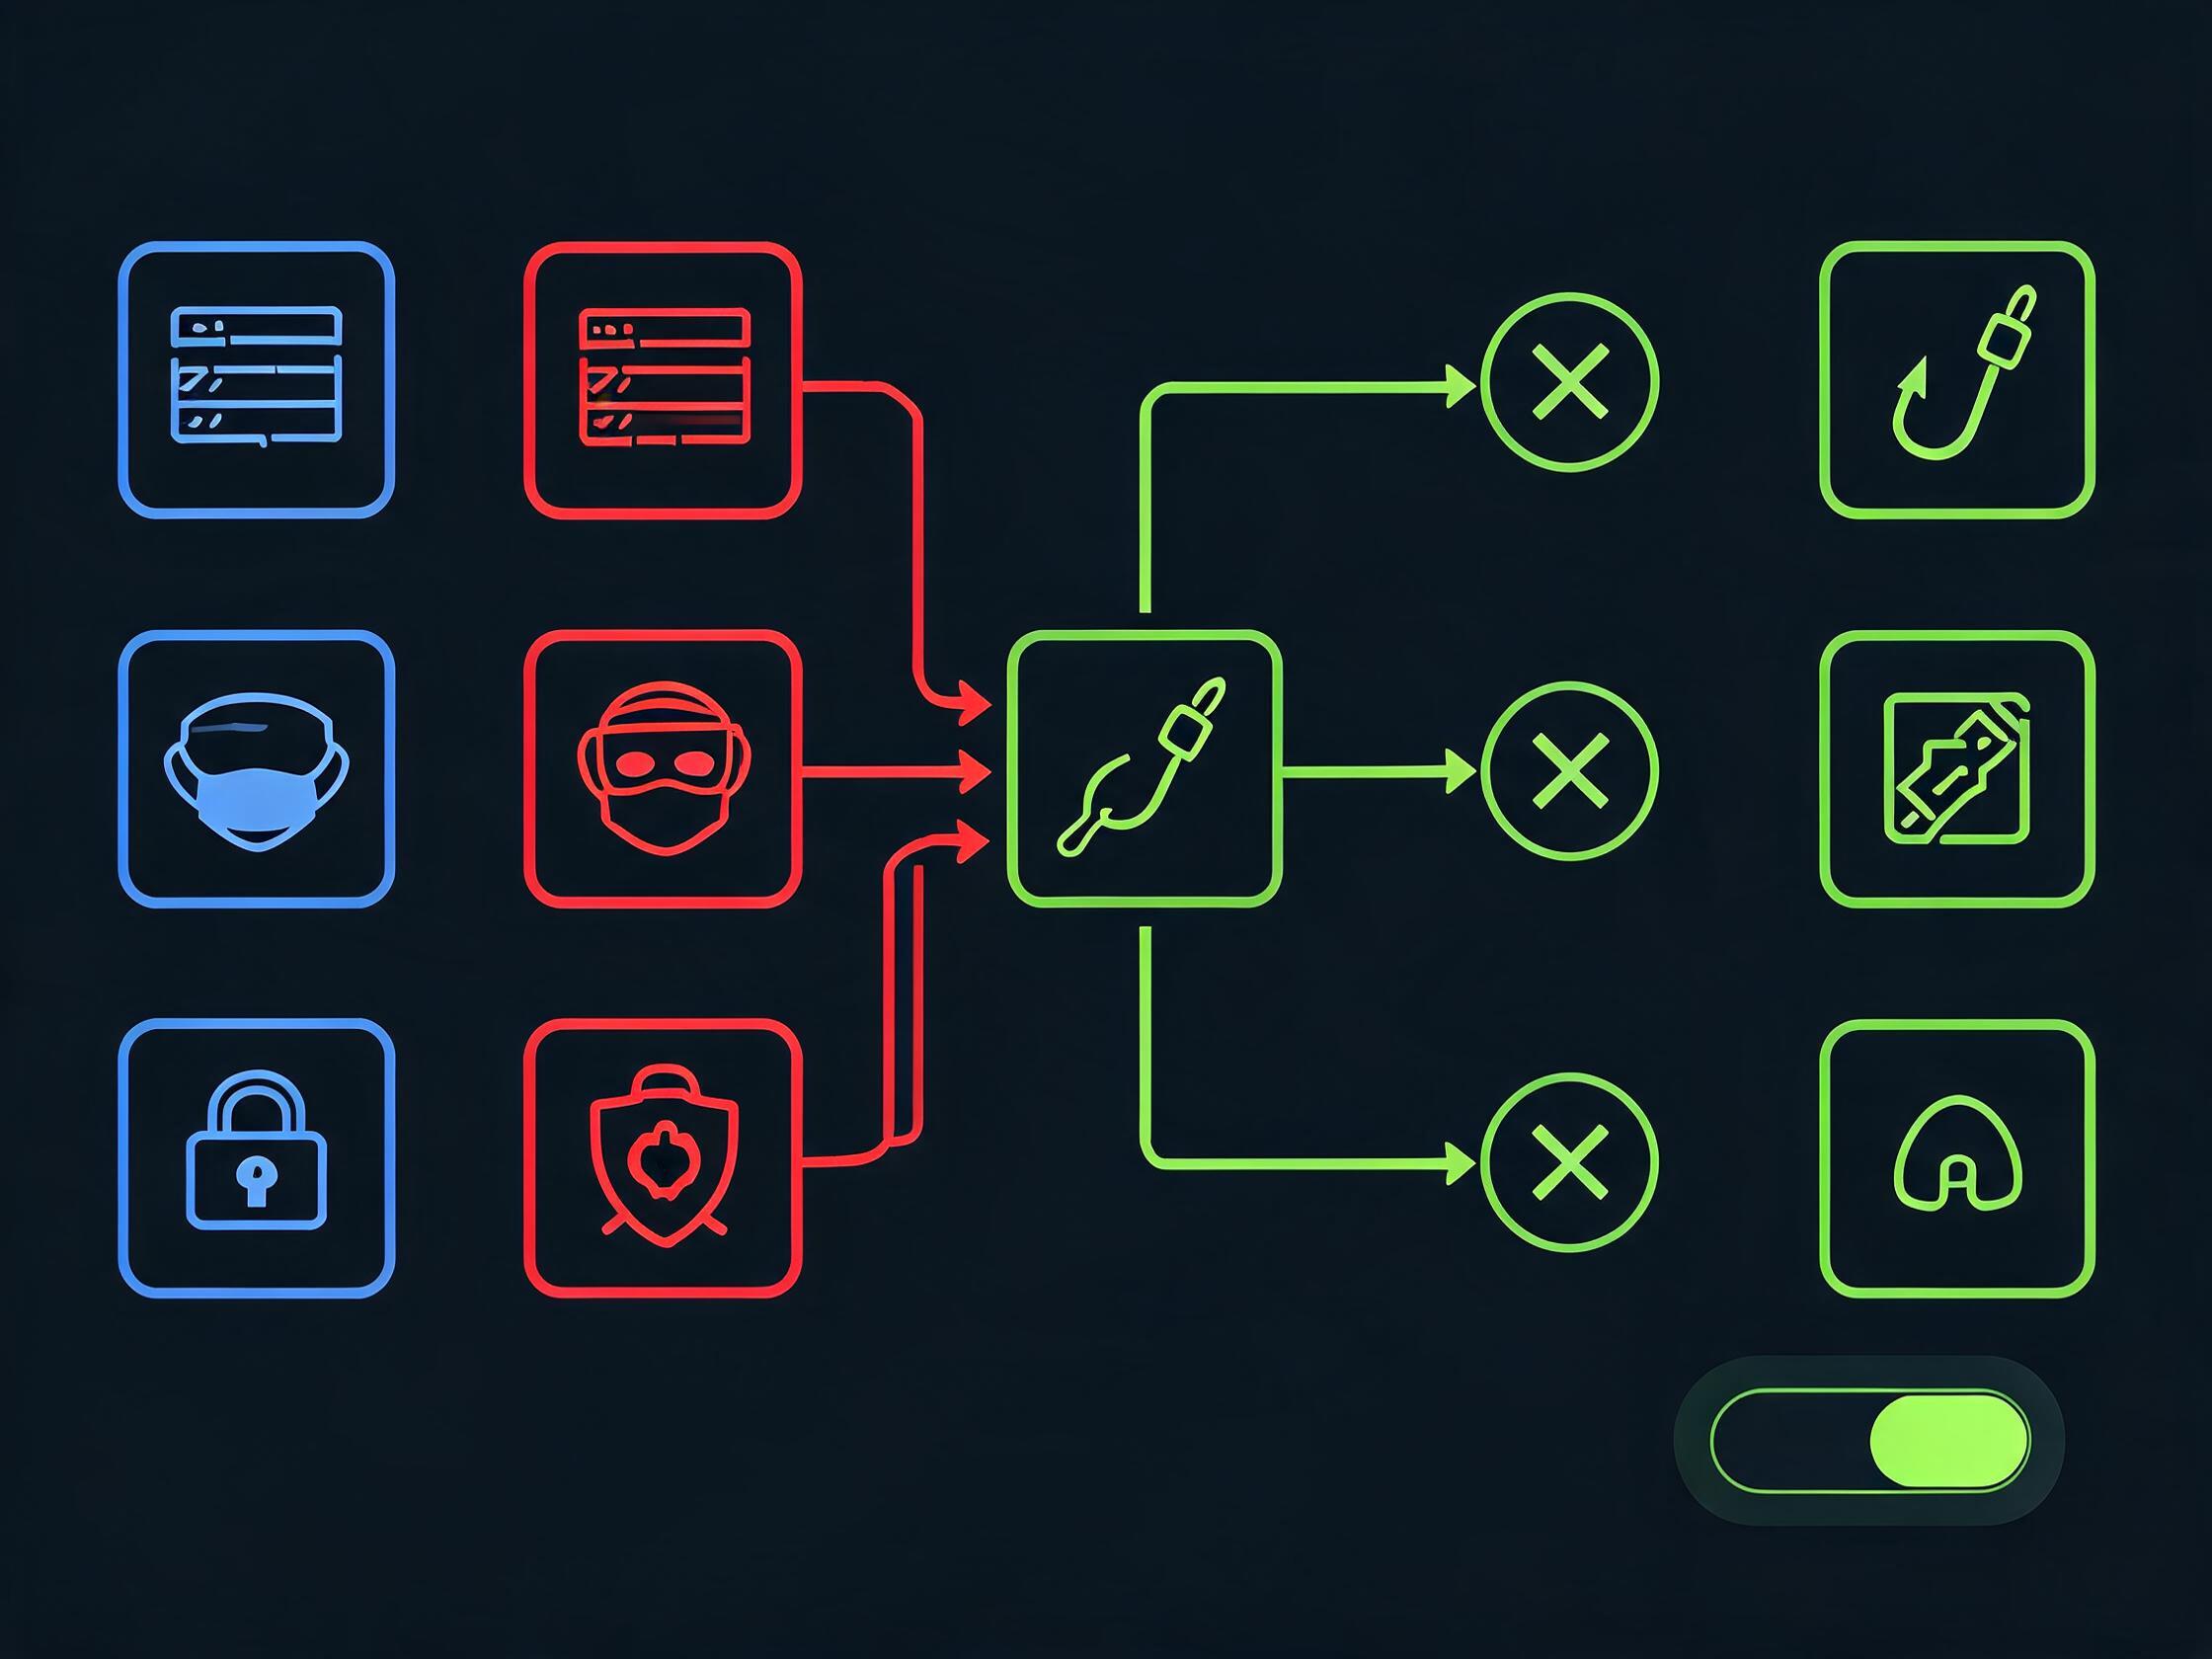
安卓 App 检测 root 的方式有十几种,绕过也需要组合拳。
一、常见 root 检测方式
- 检查 su 二进制文件:扫描 /system/bin/su、/system/xbin/su 等路径
- 检查 Magisk 包名:检测 com.topjohnwu.magisk 是否安装
- 检查 SELinux 状态:root 后 SELinux 可能从 enforce 变成 permissive
- 检查 build.prop:ro.debuggable、ro.secure 等属性
- 检查挂载点:/system 可读写说明被 root
- SafetyNet/Play Integrity:Google 的设备完整性校验
二、Magisk 隐藏方案
- Magisk DenyList:把目标 App 加入黑名单,Magisk 隐藏自身痕迹
- Shamiko 模块:比 DenyList 更彻底,隐藏 root 痕迹和 hook 框架
- LSPosed 隐藏:隐藏 Xposed 框架
三、Frida 绕过检测
当 Magisk 隐藏不够时,用 Frida 主动 hook 检测函数:- Java.perform(function() {
- var File = Java.use("java.io.File");
- File.exists.implementation = function() {
- var path = this.getAbsolutePath();
- if(path.indexOf("su") >= 0 || path.indexOf("magisk") >= 0) {
- console.log("blocked root check: " + path);
- return false;
- }
- return this.exists();
- };
-
- // 绕过 PackageManager 检查
- var PM = Java.use("android.app.PackageManager");
- PM.getPackageInfo.overload('java.lang.String', 'int').implementation = function(name, flags) {
- if(name.indexOf("magisk") >= 0 || name.indexOf("supersu") >= 0) {
- throw Java.use("android.content.pm.PackageManager$NameNotFoundException").$new();
- }
- return this.getPackageInfo(name, flags);
- };
- });
四、native 层检测绕过
有些 App 在 native 层检测(用 C 代码读 /proc/self/maps 找 su 痕迹)。用 Frida Interceptor hook native 函数:- Interceptor.attach(Module.findExportByName(null, "fopen"), {
- onEnter: function(args) {
- var path = args[0].readCString();
- if(path && path.indexOf("su") >= 0) {
- args[0] = Memory.allocUtf8String("/nonexistent");
- }
- }
- });
五、终极方案
如果所有方案都被检测到:在虚拟机里跑(不需要 root),或者用真机但不 root、用 objection 动态注入(不依赖 root)。
 |
温馨提示:
1、在论坛里发表的文章仅代表作者本人的观点,与本网站立场无关。
2、论坛的所有内容都不保证其准确性,有效性,时间性。阅读本站内容因误导等因素而造成的损失本站不承担连带责任。
3、当政府机关依照法定程序要求披露信息时,论坛均得免责。
4、若因线路及非本站所能控制范围的故障导致暂停服务期间造成的一切不便与损失,论坛不负任何责任。
5、注册会员通过任何手段和方法针对论坛进行破坏,我们有权对其行为作出处理。并保留进一步追究其责任的权利。
6、网络世界也请遵守我国的法律法规!一旦发现违法行为,将立即封存相关信息并报警处理!
|
|
|
|
|
|
|
|
|
|
|

匿名
发表于 2026-9-17 18:35:25
|
|
|
|
|
|
|
|
|
|
|
发表于 2026-9-17 18:43:10
|
显示全部楼层
|
|
|
|
|
|
|
|
|
|
|
发表于 2026-9-17 18:45:23
|
显示全部楼层
|
这类需求很多是内部排查,不是安全研究,目标不同做法也不同。 |
|
|
|
|
|
|
|
|
|
|
|
发表于 2026-9-17 18:49:43
|
显示全部楼层
|
之前分析过类似的,混淆还原完逻辑其实不复杂。有没有推荐的入门资料? |
|
|
|
|
|
|
|
|
|
|
|
发表于 2026-9-17 18:52:09
|
显示全部楼层
|
|
|
|
|
|
|
|
|
|
|
发表于 2026-9-17 18:55:42
|
显示全部楼层
|
实际做的时候最花时间的是环境搭建而不是分析本身。这套思路对其他 App 通用吗? |
|
|
|
|
|
|
|
|
|
|
|
发表于 2026-9-17 18:57:47
|
显示全部楼层
|
|
|
|
|
|
|
|
|
|
|
发表于 2026-9-17 19:02:11
|
显示全部楼层
|
App 侧的安全基本靠客户端自觉,服务端校验才是最后一道。 |
|
|
|
|
|
|
|
|
|
|
|
发表于 2026-9-17 19:06:16
|
显示全部楼层
|
|
|
|
|
|
|
|
|
温馨提示:
1、在论坛里发表的文章仅代表作者本人的观点,与本网站立场无关。
2、论坛的所有内容都不保证其准确性,有效性,时间性。阅读本站内容因误导等因素而造成的损失本站不承担连带责任。
3、当政府机关依照法定程序要求披露信息时,论坛均得免责。
4、若因线路及非本站所能控制范围的故障导致暂停服务期间造成的一切不便与损失,论坛不负任何责任。
5、注册会员通过任何手段和方法针对论坛进行破坏,我们有权对其行为作出处理。并保留进一步追究其责任的权利。
6、网络世界也请遵守我国的法律法规!一旦发现违法行为,将立即封存相关信息并报警处理!

 发表于 2026-2-27 10:14:14